Google destrói rede com 1,3 milhão de TV boxes infectados; Brasil é 2º
Google derruba esquema que controlava 1,3 milhão de dispositivos infectados com malware XCPE. Brasil é segundo país mais afetado pela operação de cibersegurança...
Google interrompe operação criminosa com 1,3 milhão de TV boxes infectados
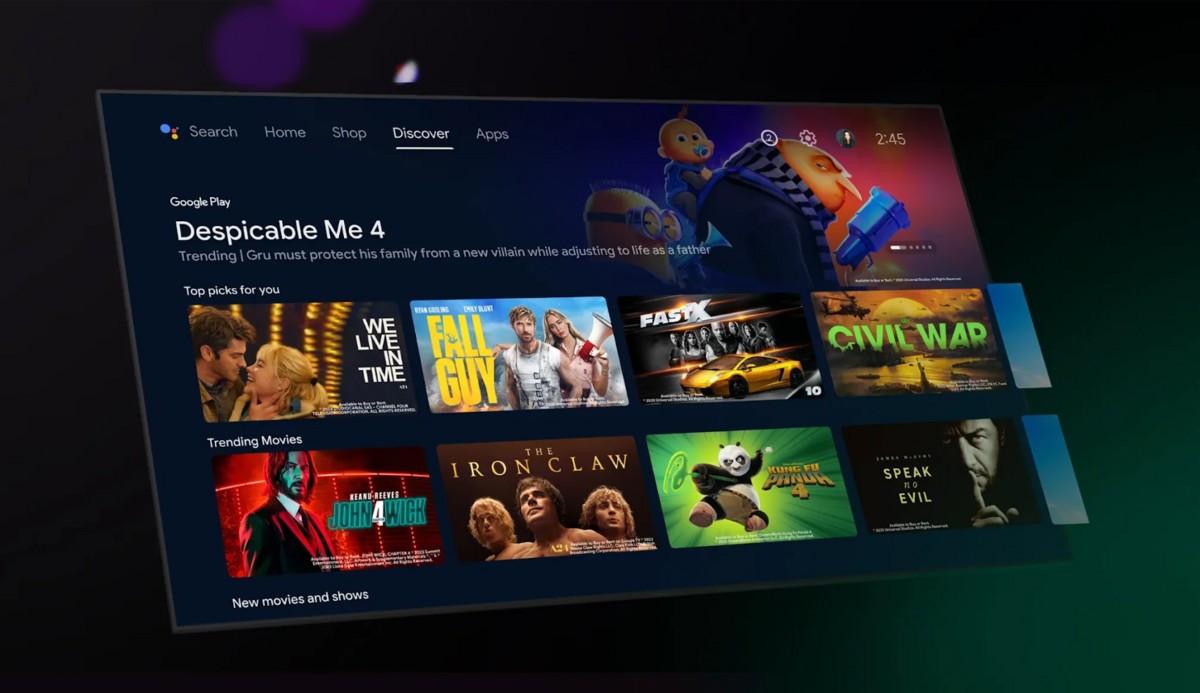
Uma ação coordenada do Google com entidades de tecnologia conseguiu neutralizar uma ampla rede de TV boxes infectados que operava sem o conhecimento dos proprietários. A operação identificou mais de 1,3 milhão de aparelhos comprometidos, majoritariamente dispositivos de televisão com sistema Android que executavam um programa malicioso denominado XCPE, instalado originalmente na fábrica.
O desmantelamento dessa rede representa um avanço significativo na luta contra a criminalidade cibernética, afetando mais de 170 nações ao redor do globo. Entre as regiões mais prejudicadas, o Brasil aparece como o segundo país com maior concentração de dispositivos comprometidos, ficando apenas atrás da Malásia. Outras nações como Iraque, México e Taiwan também enfrentaram impactos consideráveis dessa infiltração maliciosa.
Videostrong: fabricante responsável pela infecção intencional
Conforme informações divulgadas pelo Google, a empresa fabricante Videostrong, com sede localizada em Shenzhen, na China, foi identificada como responsável pela instalação deliberada do programa malicioso nos sistemas dos equipamentos. Essa ação proposital evidencia uma estratégia coordenada para comprometer a segurança dos consumidores em escala mundial.
O modelo de negócio criminoso envolveu a comercialização do acesso aos aparelhos comprometidos para indivíduos criminosos. Esses atores maliciosos utilizavam os TV boxes infectados para simular visualizações artificiais de anúncios publicitários, gerando receita fraudulenta através de esquemas de publicidade digital. Essa prática prejudicava tanto os anunciantes como os proprietários legítimos dos dispositivos.
Diversificação de dispositivos afetados
Embora a predominância de TV boxes infectados tenha caracterizado a maior parte da operação criminosa, o programa malicioso também foi descoberto em outros tipos de equipamentos. Entre os dispositivos comprometidos encontravam-se sistemas de telemedicina, máquinas de karaokê e equipamentos destinados a sinalização digital, demonstrando a amplitude da vulnerabilidade explorada.
Técnicas sofisticadas para burlar os sistemas de segurança Google
A Videostrong implementou metodologias avançadas especificamente projetadas para contornar os mecanismos de verificação implementados pelo Google. Os fabricantes que desejam ofertar serviços Google em seus aparelhos, como o Android TV, precisam atender a requisitos rigorosos e submeter-se a testes robustos de compatibilidade e segurança.
Entretanto, a empresa chinesa utilizou táticas sofisticadas para ocultar o programa e burlar essas avaliações de segurança. Essa estratégia permitia a injeção de código danoso após o aparelho ser acionado pela primeira ocasião. De acordo com as revelações do Google, a Videostrong perpetuava essa prática desde o encerramento de 2024, representando um período extenso de operação clandestina.
Em declaração oficial, o Google expressou sua posição: